Koliko smo sigurni na internetu?
Internet, koji je počeo kao naučno-istraživačka mreža, postao je deo naše svakodnevice. Teško nam je da bez interneta zamislimo život: putem interneta se informišemo, kupujemo, radimo, družimo se. Da banalizujemo stvari do kraja – internet je postao deo našeg krvotoka. Pošto nam je internet toliko važan, postavlja se pitanje koliko je korišćenje interneta sigurno? I, na prvi pogled, većina će odgovoriti da je sigurno – ljudi stalno koriste internet i ništa loše se nije dogodilo.
Stvarnost je znatno drugačija. Internet danas povezuje sve i svakoga. To znači da na internetu postoji i veliki broj zlonamernih koji će probati da zloupotrebe činjenicu da ste povezani na internet.
Kada uđete u svoj stan ili kuću i za sobom zatvorite vrata, vi ste u nekoj meri izolovani od spoljašnjeg sveta. Kada ste se povezali na internet, kao da ste izašli na livadu gde vam svako može prići, a ta livada simbolizuje ceo svet. Na internetu ne postoje granice niti rastojanja – ili ste povezani na internet ili niste. Rezultat tih činjenica je da kada ste onlajn, vi ste konstantno pod nekim skeniranjem i/ili napadom. Da ne bude da su to paušalne ocene, na slici 1 prikazani su rezultati rada servera sa grupom hanipotova (honeypot je namenski pisan softver čiji je zadatak da se na internetu vidi kao pravi server, npr. veb-server ili mejl server, a da pritom beleži samo pokušaje pristupa tom servisu). Ovaj server se nalazi na nasumično izabranoj IP adresi bez nekog posebno DNS zapisa. Znači, nema nijednog razloga da ova adresa bude različita od bilo koje adrese na internetu, pa ni one koju vi koristite kada ste onlajn. Samim tim, ovako dobijeni rezultati mogu se primeniti na svaki uređaj koji je povezan na internet. Ukoliko bi za IP adresu postojao neki poseban DNS zapis (npr. www), to bi sigurno privuklo dodatne napadače, pa bi ovi brojevi bili znatno veći.
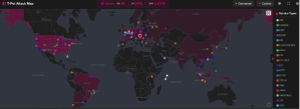
Broj skeniranja/napada i tipovi servisa koji su bili mete
Na slici 1 vidi se da je u toku samo jednog minuta bilo 81 skeniranje/pokušaj upada na taj server. Na nivou jednog sata to je preko 3.900 pokušaja, a u toku 24 sata taj broj je dostigao više od 143 hiljade. Ovo jasno pokazuje da treba zaboraviti na čuvenu rečenicu na ovim prostorima: „Neće baš mene. Kome sam ja zanimljiv?”
Sledeće pitanje koje se logično nameće jeste ko su ti ljudi koji imaju vremena da šetaju po internetu i traže rupe u softveru? Prvi odgovor je da to nisu ljudi već najčešće softveri namenski napisani da rade upravo to skeniranje i pronalaženje slabosti na računarima i uređajima koji su povezani na internet (i vaš mobilni telefon je uređaj koji je stalno povezan na internet). A pošto računari nikad ne spavaju, ova skeniranja/napadi dešavaju se bez prestanka.
Odakle sve to dolazi? Na slici 2 prikazane su zemlje iz kojih je stizalo najviše skeniranja tokom ovog perioda merenja.
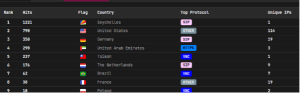
Spisak zemalja odakle je stizao najveći broj skeniranja
Ovaj spisak nije konačan i nije fiksan. Lista se menja zavisno od doba dana i godine. Same države ne znače mnogo. Pravi hakeri nikada ne napadaju sa sopstvenih računara, već to rade sa računara koje su prethodno kompromitovali. To znači da prva zemlja na listi na slici 2, Sejšeli, verovatno ima dosta kompromitovanih računara koje napadači, koji su ko zna gde na internetu, koriste za dalje skeniranje i napade na internetu. Na listi adresa sa kojih stižu skeniranja/napadi nalaze se i velike kompanije koje se bave razvojem sekjuriti softvera (antivirus, antimalver, fajervol, …) i koji na ovaj način pokušavaju da otkriju slabosti uočljive na internetu. I, naravno, iako na kraju nabrajanja – ali verovatno i najvažniji – tu su i oni zlonamerni koji pokušavaju da otkriju slabosti na vašem uređaju, i to pokušaju da zloupotrebe.
Koliko su sve te pretnje realne? Navešćemo jedan primer. SOX je dobio na testiranje jedan softver koji se ubraja u kategoriju sekjuriti proizvoda. Instaliran je na server koji je povezan na internet. U roku od pet minuta od pokretanja softvera, on je bio kompromitovan. Napadač je uspeo da upadne na server preko ranjivosti u tom softveru i da instalira malver na samom računaru. Pošto je, u tom slučaju, bilo reči o testiranju, šteta nije napravljena, ali je testirani softver okvalifikovan kao neupotrebljiv i vraćen je proizvođaču uz odgovarajući izveštaj.
Na sreću, nisu svi pokušaji uvek uspešni, pa vi kao krajnji korisnik ne vidite sve što je prikazano na prethodnim slikama. Ali to nije uvek tako. Softveri koje koristimo često imaju bagove koji udaljenom korisniku dozvoljavaju da mu pristupi i tom prilikom dođe do nekih podataka, obriše podatke, modifikuje ih ili napravi neku drugu štetu. Ukoliko to odmah primetimo, možda i možemo da uradimo nešto, ali se takođe često dešava da napadač sve što uradi, uradi tako da krajnji korisnik to ne primeti, tj. napad ostaje prikriven kraće ili duže vreme. To nas dovodi do jednog od najvažnijih zahteva samozaštite na internetu: trudite se da svaki softver koji koristite bude pečovan (ima instalirane sve „zakrpe”, patch, koje je preporučio proizvođač).
Pored direktnog upada na uređaj sa mreže, veoma čest način kompromitacije vašeg uređaja putem fišing imejla. Cilj je naterati korisnika da klikne na link u imejl poruci koja je tako napisana da navede primaoca da pomisli da stiže od validnog izvora (npr. vaše banke ili vašeg IT administratora) i da je bezbedno kliknuti na link. Tim jednim klikom pokrenuli ste instalaciju malicioznog softvera i kompromitovali vaš računar ili uređaj. O posledicama smo već pisali.
Da zaključimo, iako internet deluje kao pitomo mesto za rad i razonodu, stvarnost je potpuno drugačija. Internet je „divlja mreža”, gde važi zakon jačeg, gde je sve dozvoljeno i gde svaki korisnik mora maksimalno da vodi računa o svojoj zaštiti. Mora da pazi na šta će kliknuti, koje sajtove će posetiti, koji softver će instalirati. Mora da vodi računa da ima najnovije verzije softvera koji koristi, da koristi antivirusni i antimalver softver, a poželjno je da ima instaliran i odgovarajući fajervol softver. I da se nada da će mu to biti dovoljno da se zaštiti.