Колико смо сигурни на интернету?
Интернет, који је почео као научно-истраживачка мрежа, постао је део наше свакодневице. Тешко нам је да без интернета замислимо живот: путем интернета се информишемо, купујемо, радимо, дружимо се. Да банализујемо ствари до краја – интернет је постао део нашег крвотока. Пошто нам је интернет толико важан, поставља се питање колико је коришћење интернета сигурно? И, на први поглед, већина ће одговорити да је сигурно – људи стално користе интернет и ништа лоше се није догодило.
Стварност је знатно другачија. Интернет данас повезује све и свакога. То значи да на интернету постоји и велики број злонамерних који ће пробати да злоупотребе чињеницу да сте повезани на интернет.
Када уђете у свој стан или кућу и за собом затворите врата, ви сте у некој мери изоловани од спољашњег света. Када сте се повезали на интернет, као да сте изашли на ливаду где вам свако може прићи, а та ливада симболизује цео свет. На интернету не постоје границе нити растојања – или сте повезани на интернет или нисте. Резултат тих чињеница је да када сте онлајн, ви сте константно под неким скенирањем и/или нападом. Да не буде да су то паушалне оцене, на слици 1 приказани су резултати рада сервера са групом ханипотова (honeypot је наменски писан софтвер чији је задатак да се на интернету види као прави сервер, нпр. веб-сервер или мејл сервер, а да притом бележи само покушаје приступа том сервису). Овај сервер се налази на насумично изабраној IP адреси без неког посебно DNS записа. Значи, нема ниједног разлога да ова адреса буде различита од било које адресе на интернету, па ни оне коју ви користите када сте онлајн. Самим тим, овако добијени резултати могу се применити на сваки уређај који је повезан на интернет. Уколико би за IP адресу постојао неки посебан DNS запис (нпр. www), то би сигурно привукло додатне нападаче, па би ови бројеви били знатно већи.
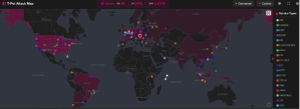
Број скенирања/напада и типови сервиса који су били мете
На слици 1 види се да је у току само једног минута било 81 скенирање/покушај упада на тај сервер. На нивоу једног сата то је преко 3.900 покушаја, а у току 24 сата тај број је достигао више од 143 хиљаде. Ово јасно показује да треба заборавити на чувену реченицу на овим просторима: „Неће баш мене. Коме сам ја занимљив?”
Следеће питање које се логично намеће јесте ко су ти људи који имају времена да шетају по интернету и траже рупе у софтверу? Први одговор је да то нису људи већ најчешће софтвери наменски написани да раде управо то скенирање и проналажење слабости на рачунарима и уређајима који су повезани на интернет (и ваш мобилни телефон је уређај који је стално повезан на интернет). А пошто рачунари никад не спавају, ова скенирања/напади дешавају се без престанка.
Одакле све то долази? На слици 2 приказане су земље из којих је стизало највише скенирања током овог периода мерења.
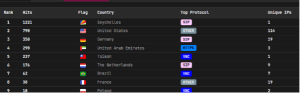
Списак земаља одакле је стизао највећи број скенирања
Овај списак није коначан и није фиксан. Листа се мења зависно од доба дана и године. Саме државе не значе много. Прави хакери никада не нападају са сопствених рачунара, већ то раде са рачунара које су претходно компромитовали. То значи да прва земља на листи на слици 2, Сејшели, вероватно има доста компромитованих рачунара које нападачи, који су ко зна где на интернету, користе за даље скенирање и нападе на интернету. На листи адреса са којих стижу скенирања/напади налазе се и велике компаније које се баве развојем секјурити софтвера (антивирус, антималвер, фајервол, …) и који на овај начин покушавају да открију слабости уочљиве на интернету. И, наравно, иако на крају набрајања – али вероватно и најважнији – ту су и они злонамерни који покушавају да открију слабости на вашем уређају, и то покушају да злоупотребе.
Колико су све те претње реалне? Навешћемо један пример. СОX је добио на тестирање један софтвер који се убраја у категорију секјурити производа. Инсталиран је на сервер који је повезан на интернет. У року од пет минута од покретања софтвера, он је био компромитован. Нападач је успео да упадне на сервер преко рањивости у том софтверу и да инсталира малвер на самом рачунару. Пошто је, у том случају, било речи о тестирању, штета није направљена, али је тестирани софтвер оквалификован као неупотребљив и враћен је произвођачу уз одговарајући извештај.
На срећу, нису сви покушаји увек успешни, па ви као крајњи корисник не видите све што је приказано на претходним сликама. Али то није увек тако. Софтвери које користимо често имају багове који удаљеном кориснику дозвољавају да му приступи и том приликом дође до неких података, обрише податке, модификује их или направи неку другу штету. Уколико то одмах приметимо, можда и можемо да урадимо нешто, али се такође често дешава да нападач све што уради, уради тако да крајњи корисник то не примети, тј. напад остаје прикривен краће или дуже време. То нас доводи до једног од најважнијих захтева самозаштите на интернету: трудите се да сваки софтвер који користите буде печован (има инсталиране све „закрпе”, patch, које је препоручио произвођач).
Поред директног упада на уређај са мреже, веома чест начин компромитације вашег уређаја путем фишинг имејла. Циљ је натерати корисника да кликне на линк у имејл поруци која је тако написана да наведе примаоца да помисли да стиже од валидног извора (нпр. ваше банке или вашег ИТ администратора) и да је безбедно кликнути на линк. Тим једним кликом покренули сте инсталацију малициозног софтвера и компромитовали ваш рачунар или уређај. О последицама смо већ писали.
Да закључимо, иако интернет делује као питомо место за рад и разоноду, стварност је потпуно другачија. Интернет је „дивља мрежа”, где важи закон јачег, где је све дозвољено и где сваки корисник мора максимално да води рачуна о својој заштити. Мора да пази на шта ће кликнути, које сајтове ће посетити, који софтвер ће инсталирати. Мора да води рачуна да има најновије верзије софтвера који користи, да користи антивирусни и антималвер софтвер, а пожељно је да има инсталиран и одговарајући фајервол софтвер. И да се нада да ће му то бити довољно да се заштити.